Teknik · Nyhet
NetScaler får ännu en kritisk säkerhetslucka med en viktig brasklapp
Citrix varnar för CVE-2026-88779 i NetScaler ADC och Gateway. Sårbarheten gäller en mer avgränsad SAML-konfiguration, men rapporter pekar på exploatering i det vilda och kräver ny kontroll även hos organisationer som redan har patchat.
Summering
- CVE-2026-88779 berör NetScaler ADC och Gateway med vissa SAML-konfigurationer.
- Citrix har en särskild kontroll för berörda instanser i NetScaler Console.
- SecurityWeek rapporterar exploatering, så administratörer bör kontrollera den nya CVE:n separat.
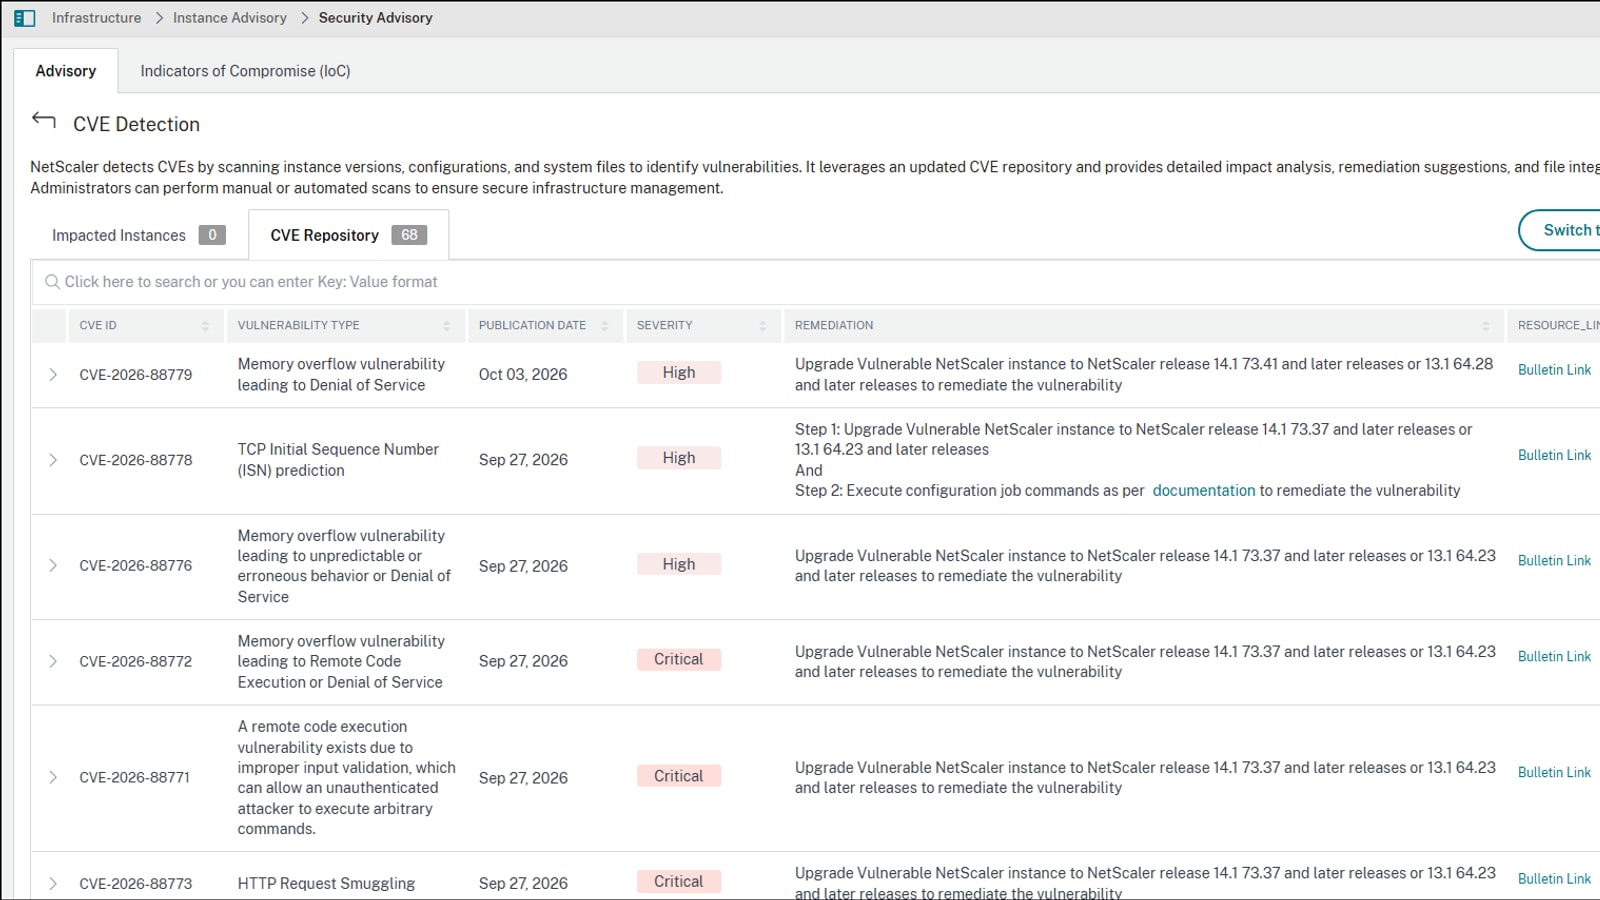
En ny CVE kräver en ny kontroll
Citrix har publicerat en åtgärdsanvisning för CVE-2026-88779 i NetScaler ADC och Gateway. Enligt SecurityWeek handlar det om ett minnesfel med hög allvarlighetsgrad som berör installationer där produkten är konfigurerad som SAML SP eller SAML IdP. SecurityWeek rapporterar också att Citrix bekräftat exploatering i det vilda. Det finns en viktig brasklapp i den här nyheten: alla NetScaler-installationer är inte automatiskt berörda. Men avgränsningen är ingen anledning att vänta med att kontrollera sin miljö. Den som bara konstaterar att en tidigare säkerhetsuppdatering redan är installerad kan missa att det här är ett separat CVE-nummer.
Så pekar Citrix ut de drabbade systemen
Citrix beskriver en kontroll i NetScaler Console. Administratören ska öppna CVE Detection, gå till Impacted Instances och söka efter CVE-2026-88779. Där visas de instanser som behöver hanteras, varefter uppgraderingen ska ske till en build som innehåller åtgärden. Det är mer användbart än en generell uppmaning att patcha, eftersom SAML-konfigurationen spelar roll. Förvaltningen behöver veta vilka ADC- och Gateway-system som faktiskt agerar identitetsleverantör eller tjänsteleverantör i SAML-flödet. Den kontrollen bör dokumenteras, särskilt i miljöer där flera instanser har olika roller.
Tidigare patchning räcker inte som svar
SecurityWeeks rapportering pekar på att vissa apparater startat om trots att de hade patchats dagar tidigare, i samband med den bredare serien av NetScaler-besked. Det betyder inte att varje omstart beror på samma fel eller att varje patchad apparat är komprometterad. Det betyder att det är vanskligt att använda en gammal åtgärd som bevis på att den nya frågan är avklarad. En rimlig arbetsgång är därför att först avgränsa konfigurationerna, sedan kontrollera CVE:n i leverantörens verktyg och därefter följa den aktuella åtgärdsinstruktionen. Loggar och åtkomstmönster bör hanteras enligt organisationens incidentprocess om något avviker. Artikeln kan inte ersätta den processen, men den kan förhindra att ett CVE-nummer försvinner i fel mapp.
Det är ett driftproblem lika mycket som ett säkerhetsproblem
NetScaler står ofta mellan användare och tjänster som måste fungera. Därför blir en uppgradering inte bara en fråga om att installera en fil. Den måste planeras mot redundans, autentisering och ett läge där den som gör kontrollen faktiskt kan skilja en berörd instans från en som inte använder SAML på samma sätt. Det mest konkreta beskedet här är att kontrollen har ett namn och en plats i verktyget. Det gör det möjligt att svara på en bättre fråga än om systemet är patchat: är just den här instansen identifierad, åtgärdad och kontrollerad efteråt? Vid en säkerhetslucka som rapporteras exploaterad är den skillnaden viktig.